

Disposer d’un plan de gestion de crise est indispensable. Savoir l’appliquer lorsque la situation se dégrade, que l’information manque, que les sollicitations se multiplient et que les décisions doivent être prises rapidement en est une autre. C’est précisément tout l’enjeu des exercices de gestion de crise cyber.
Sommaire
- 01 Qu’est-ce qu’un exercice de gestion de crise cyber ?
- 02 Pourquoi organiser des exercices de gestion de crise cyber ?
- 03 Exercices de gestion de crise cyber et obligations réglementaires
- 04 Pourquoi préparer une crise cyber alors que nous investissons déjà dans la cybersécurité ?
- 05 Comment savoir si mon organisation est prête à gérer une crise cyber ?
- 06 Faut-il déjà disposer d’un dispositif de crise cyber mature pour organiser un exercice ?
- 07 À quelle fréquence faut-il organiser des exercices de gestion de crise cyber ?
- 08 Les différents types d’exercices de gestion de crise cyber
- 09 Quelles sont les spécificités d’un exercice de gestion de crise cyber ?
- 10 Quels événements peut-on simuler lors d’un exercice de gestion de crise cyber ou hybride ?
- 11 Mobiliser et coordonner sa cellule de crise
- 12 Comment rendre un exercice de crise cyber réellement immersif ?
- 13 Bien préparer son exercice de gestion de crise cyber
- 14 Un exercice de crise cyber, et ensuite ?
- 15 Comment construire un programme d’entraînement à la gestion de crise cyber ?
- 16 Pourquoi faire appel à un spécialiste pour organiser un exercice de gestion de crise cyber ?
- 17 Les exercices de gestion de crise cyber avec Alcyconie
Cyberattaque majeure, incident IT, fuite de données, attaque informationnelle, accident industriel, indisponibilité d’un site ou d’un fournisseur critique… Quelle que soit l’origine de la crise, une organisation doit être capable de mobiliser les bonnes personnes, comprendre la situation, coordonner ses actions, décider sous contrainte et communiquer.
Et ces capacités ne s’acquièrent pas uniquement par la documentation.
Elles s’entraînent.
L’exercice de gestion de crise cyber constitue ainsi l’un des principaux leviers de crisis preparedness (préparation à la gestion de crise) et de crisis readiness (capacité réelle à faire face à une crise) : il permet à une organisation de passer d’un dispositif théorique à une capacité réelle à décider et à agir lorsque survient une situation critique.
Qu’est-ce qu’un exercice de gestion de crise cyber ?
Un exercice de gestion de crise cyber est une mise en situation contrôlée destinée à entraîner une organisation à faire face à un événement susceptible de perturber fortement son fonctionnement.
À partir d’un scénario construit en amont, les participants sont confrontés à une succession d’événements, de sollicitations et d’informations auxquelles ils doivent réagir comme ils le feraient en situation réelle. L’objectif n’est donc pas seulement de vérifier qu’un plan existe.
Il s’agit d’éprouver la capacité des équipes à :
- détecter et qualifier une situation ;
- alerter et mobiliser les bonnes personnes ;
- activer les cellules appropriées ;
- consolider et partager l’information ;
- coordonner plusieurs équipes ou cellules de crise ;
- anticiper les évolutions possibles ;
- instruire les arbitrages ;
- prendre et tracer des décisions ;
- maintenir les activités prioritaires ;
- communiquer auprès des différentes parties prenantes.
Un exercice ne teste pas uniquement un dispositif. Il entraîne les femmes et les hommes qui devront le faire vivre. C’est là toute la différence entre avoir un dispositif de crise et être prêt à gérer une crise cyber.
Pourquoi organiser des exercices de gestion de crise cyber ?
Parce qu’une crise ne ressemble jamais totalement à ce qui avait été prévu.
Les procédures, plans de continuité, fiches réflexes, annuaires de crise ou matrices d’escalade constituent un socle indispensable. Mais ils ne permettent pas, seuls, de vérifier comment une organisation réagira lorsque plusieurs difficultés surviendront simultanément.
- Qui alerte qui ?
- À quel moment faut-il activer la cellule de crise ?
- Qui dispose de l’information ?
- Comment la partager ?
- Qui peut décider ?
- Sur quelles bases ?
- Comment articuler réponse technique, continuité d’activité, obligations réglementaires, enjeux commerciaux et communication ?
C’est souvent dans les interfaces que se situent les principales fragilités.
L’exercice permet précisément de les révéler avant qu’une crise réelle ne le fasse. Il permet également de développer des réflexes communs entre des acteurs qui travaillent parfois peu ensemble au quotidien : équipes techniques, métiers, direction, juridique, communication, ressources humaines, sûreté, risques ou continuité d’activité.
À mesure que les exercices se répètent, les participants connaissent mieux leur rôle, les circuits de décision deviennent plus fluides et l’organisation développe progressivement sa readiness.
Exercices de gestion de crise cyber et obligations réglementaires
La réponse dépend du secteur d’activité, de la réglementation applicable et de la nature des dispositifs concernés.
Plusieurs cadres réglementaires et exigences de résilience imposent aujourd’hui aux organisations de tester régulièrement leurs dispositifs, plans et capacités de réponse. C’est notamment le cas, selon les organisations concernées, dans le cadre de la résilience opérationnelle numérique, de la cybersécurité ou de la continuité d’activité.
Les exigences issues de DORA, de NIS2, mais aussi de certains référentiels sectoriels, contrats, politiques groupe ou exigences assurantielles renforcent cette logique de mise à l’épreuve régulière.
Mais réduire les exercices de gestion de crise cyber à une obligation de conformité serait passer à côté de leur principal intérêt.
La conformité permet de démontrer que l’on teste. La preparedness consiste à s’assurer que l’on sera réellement capable d’agir.
Un exercice utile ne doit donc pas uniquement répondre à une case dans un programme de contrôle. Il doit être construit à partir des risques, des vulnérabilités, du niveau de maturité et des objectifs propres à l’organisation.
Pourquoi préparer une crise cyber alors que nous investissons déjà dans la cybersécurité ?
Les dispositifs de cybersécurité visent à réduire la probabilité d’un incident cyber, mais aucun système n’est infaillible. Les cyberattaques les plus sophistiquées parviennent régulièrement à contourner les mesures de protection, de détection et de réponse.
La question n’est donc plus uniquement de savoir comment empêcher une attaque, mais comment gérer une crise cyber lorsqu’elle survient.
La préparation à la gestion de crise cyber (cyber crisis preparedness) permet de limiter les impacts opérationnels, financiers, réglementaires, humains et réputationnels d’un incident majeur, tout en renforçant la capacité de l’organisation à prendre les bonnes décisions sous pression.
Comment savoir si mon organisation est prête à gérer une crise cyber ?
La capacité à gérer une crise cyber (cyber crisis readiness) repose certes sur les outils mis à la disposition des équipes pour détecter, isoler et comprendre la situation, mais également sur l’existence d’une gouvernance claire, de procédures adaptées, de rôles définis, d’une organisation de gestion de crise éprouvée et d’exercices réguliers.
Le meilleur indicateur de la maturité d’un dispositif de gestion de crise cyber reste souvent la capacité réelle des équipes et de la cellule de crise à prendre des décisions pertinentes sous pression, dans un contexte d’incertitude, lors de simulations réalistes.
Faut-il déjà disposer d’un dispositif de crise cyber mature pour organiser un exercice ?
Non. C’est même une idée qui conduit parfois les organisations à repousser inutilement leur premier entraînement : « Nous nous exercerons lorsque notre dispositif sera finalisé. » Or un dispositif de gestion de crise cyber n’est jamais totalement finalisé.
Un premier exercice peut justement permettre de tester les principes imaginés, identifier les zones de fragilité et faire progresser le dispositif. L’important est d’adapter le niveau de difficulté aux objectifs et à la maturité de l’organisation.
Pour une organisation peu entraînée, un exercice peut par exemple se concentrer sur l’alerte, la mobilisation, la répartition des rôles et les premiers réflexes.
Une organisation plus mature pourra travailler sur des scénarios complexes impliquant plusieurs cellules, plusieurs pays ou plusieurs sites, des arbitrages difficiles, une forte pression médiatique ou des problématiques simultanées de continuité d’activité.
On ne s’entraîne pas parce que l’on est prêt. On s’entraîne pour le devenir.
À quelle fréquence faut-il organiser des exercices de gestion de crise cyber ?
Il n’existe pas de fréquence universelle. Organiser un exercice majeur une fois par an peut constituer une base, mais cela ne suffit pas nécessairement à maintenir l’ensemble d’un dispositif en conditions opérationnelles.
Les organisations les plus matures raisonnent davantage en programme d’entraînement. Elles peuvent combiner, tout au long de l’année, des tests de mobilisation, des entraînements ciblés, des exercices sur table, des exercices techniques et des simulations transverses de plus grande ampleur.
L’objectif est de maintenir les réflexes, intégrer les nouveaux collaborateurs, tester les évolutions du dispositif et travailler progressivement différentes situations.
Un exercice isolé donne une photographie. Un programme d’entraînement construit la résilience.
Les différents types d’exercices de gestion de crise cyber
Tous les exercices ne poursuivent pas les mêmes objectifs.
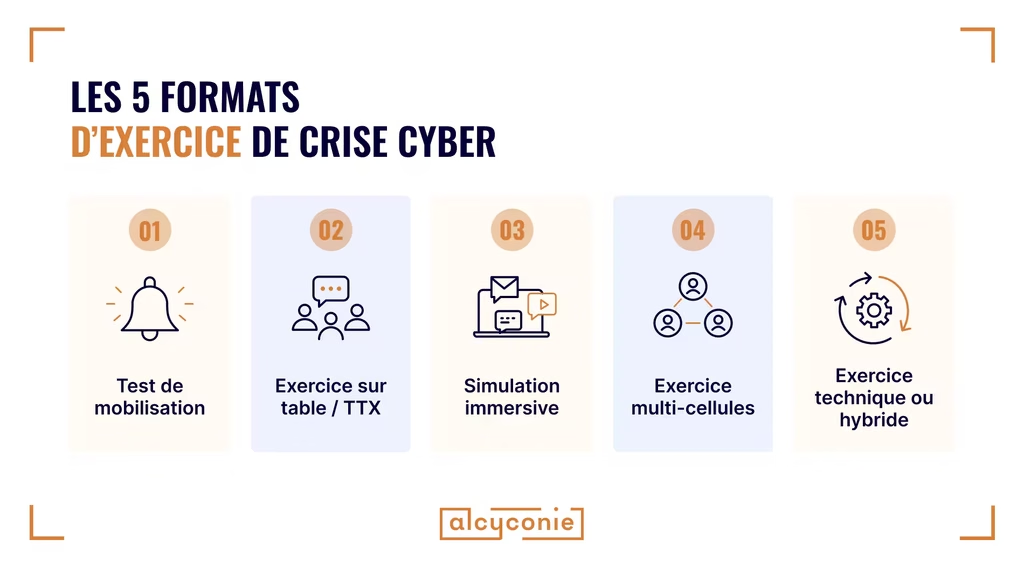
Le test de mobilisation
Il permet de vérifier qu’une organisation est capable d’alerter rapidement les personnes concernées et de mobiliser sa cellule de crise.
Les annuaires sont-ils à jour ? Les personnes savent-elles qu’elles sont membres de la cellule ? Les suppléants sont-ils identifiés ? Les outils d’alerte fonctionnent-ils ?
Simple en apparence, ce premier niveau constitue un prérequis essentiel.
L’exercice sur table ou Tabletop Exercise – TTX
Le Tabletop Exercise (TTX) repose généralement sur un scénario présenté progressivement aux participants.
Il permet de travailler les réactions, processus, rôles et décisions sans nécessairement recréer tout l’environnement informationnel d’une crise réelle.
Le TTX est particulièrement adapté pour tester un nouveau dispositif, faire travailler une équipe sur une problématique spécifique ou entraîner une population décisionnelle.
La simulation immersive
Dans une simulation immersive, les participants sont placés dans un environnement reproduisant beaucoup plus fidèlement les conditions d’une crise cyber ou hybride.
Emails, appels téléphoniques, messages internes, publications sur les réseaux sociaux, sollicitations de journalistes, communications d’autorités, demandes de clients ou de collaborateurs viennent progressivement alimenter la situation.
Les joueurs ne disposent pas de l’ensemble du scénario : ils découvrent la crise à travers les informations qu’ils reçoivent et doivent construire progressivement leur compréhension de la situation.
Ce type d’exercice permet notamment de travailler la pression informationnelle, la coordination et la prise de décision dans des conditions proches du réel.
L’exercice multi-cellules
Une crise importante mobilise rarement une seule équipe.
Un exercice peut donc faire travailler simultanément plusieurs cellules : cellule technique, cellule opérationnelle, cellule de crise stratégique, direction générale, communication, filiales, sites ou équipes situées dans plusieurs pays.
L’objectif n’est alors plus uniquement de tester chaque cellule, mais surtout la manière dont elles interagissent entre elles.
Comment l’information remonte-t-elle ? Qui consolide la situation ? Quels sujets doivent être portés à l’arbitrage ? Comment une décision prise au niveau stratégique redescend-elle vers les équipes opérationnelles ?
C’est souvent à ce niveau que l’exercice prend toute sa valeur.
Les exercices techniques et hybrides
Dans le domaine cyber, certains entraînements peuvent également associer investigation technique et gestion de crise.
Les équipes techniques travaillent alors sur des éléments simulés ou sur un environnement dédié tandis que les cellules de crise doivent gérer les conséquences de l’attaque.
Cette approche permet notamment de tester l’interface entre les équipes CERT, SOC ou IT et les populations décisionnelles.
Quelles sont les spécificités d’un exercice de gestion de crise cyber ?
Une crise cyber présente plusieurs caractéristiques qui rendent son entraînement particulièrement important.
La première est l’incertitude. Lors des premières heures d’une cyberattaque majeure, l’organisation dispose rarement d’une vision exhaustive de la situation. Le périmètre de compromission évolue, les investigations prennent du temps et certaines informations peuvent être contradictoires.
Pourtant, il faut agir. Faut-il couper certains systèmes ? Peut-on maintenir la production ? Des données ont-elles été exfiltrées ? Quels clients sont concernés ? Doit-on communiquer ? Quelles autorités faut-il informer ? Quand peut-on envisager une reprise ?
La cellule de crise doit prendre des décisions alors même que l’investigation technique continue.
La deuxième difficulté réside dans la multiplicité des acteurs impliqués. CERT, SOC, RSSI, DSI, métiers, direction générale, DPO, juridique, communication, ressources humaines, assureurs, prestataires de réponse à incident ou autorités peuvent être mobilisés simultanément.
Un exercice de gestion de crise cyber doit donc travailler autant la réponse à la crise numérique elle-même que les interfaces entre ces acteurs. Car une cyberattaque majeure cesse rapidement d’être un simple incident informatique. Elle peut devenir une crise opérationnelle, juridique, commerciale, financière, réputationnelle et parfois humaine.
Quels événements peut-on simuler lors d’un exercice de gestion de crise cyber ou hybride ?
Les scénarii de crise les plus fréquents
Il n’existe pas un scénario type. Le scénario doit être choisi en fonction des risques de l’organisation et surtout des capacités que l’on souhaite entraîner. Il peut s’agir notamment d’une cyberattaque majeure ou d’un ransomware, d’une fuite de données, d’une compromission d’un fournisseur, d’une attaque sur la supply chain, d’une indisponibilité du système d’information ou du cloud, d’un incident IT majeur, d’une attaque informationnelle ou d’une campagne de désinformation, d’une fraude, d’un sabotage, d’un accident industriel, de l’indisponibilité d’un site critique, d’une rupture d’approvisionnement ou encore d’une crise réputationnelle.
Plusieurs événements peuvent également être combinés. Une cyberattaque peut provoquer un arrêt de production. Une fuite de données peut générer une pression médiatique. Une attaque informationnelle peut venir amplifier une crise déjà en cours. Cette combinaison permet de travailler sur des situations de crise complexes et réalistes.
Pour autant, le scénario le plus spectaculaire n’est pas nécessairement le meilleur exercice. Un bon scénario est celui qui place les participants face aux difficultés, interfaces et décisions qu’ils doivent apprendre à gérer.
Intégrer les attaques informationnelles dans la préparation d’une crise cyber
Les cyberattaques s’accompagnent de plus en plus souvent d’une attaque informationnelle : divulgation de données, désinformation, campagnes de déstabilisation, usurpation d’identité ou pression médiatique. La préparation à la gestion de crise cyber doit donc intégrer ces scénarios, prévoir les mécanismes de veille, les procédures de communication et les modalités de réponse face à une dégradation rapide de l’environnement informationnel.
Il convient toutefois d’aller au-delà de la seule articulation entre cyber et informationnel. Certaines crises sont en effet exclusivement informationnelles et visent à déstabiliser une organisation, ses dirigeants ou son activité, sans qu’aucun incident technique ne soit nécessairement constaté. Ces opérations peuvent prendre la forme de campagnes coordonnées de désinformation, de manipulation de l’information ou d’atteinte à la réputation.
Dans ce contexte, l’anticipation des crises cyber et numériques ne peut se limiter aux seuls scénarios de cyberattaque. Elle doit également prévoir des dispositifs de détection, d’analyse et de réponse aux attaques informationnelles.
À cet égard, les travaux et publications de VIGINUM constituent une référence précieuse pour comprendre les modes opératoires observés et renforcer la readiness des organisations face à ces nouvelles formes de menace.
Mobiliser et coordonner sa cellule de crise
Qui faut-il impliquer dans un exercice de gestion de crise cyber ?
Cela dépend avant tout des objectifs. Un exercice cyber peut mobiliser les équipes CERT ou SOC, le RSSI et la DSI, mais également les métiers, la continuité d’activité, la direction générale, le juridique, le DPO, la communication, les ressources humaines ou encore la sûreté. Il n’est cependant ni nécessaire ni souhaitable de mobiliser systématiquement l’ensemble de l’organisation.
Une stratégie d’entraînement efficace repose sur une progression.
Certains exercices peuvent cibler une cellule particulière. D’autres vont tester une interface : CERT et cellule décisionnelle, par exemple, ou cellule de crise et communication. Enfin, un exercice transverse peut permettre d’entraîner simultanément l’ensemble du dispositif.
Cette alternance permet de travailler certaines compétences en profondeur tout en vérifiant régulièrement la capacité de l’organisation à fonctionner collectivement.
Peut-on entraîner plusieurs cellules de crise simultanément ?
Oui. Et dans les organisations complexes, cela devient rapidement indispensable. Une crise cyber peut simultanément mobiliser une cellule technique, une cellule opérationnelle, une cellule de crise stratégique, une direction générale et plusieurs entités locales. Chacune dispose de son propre niveau d’information et de ses propres responsabilités.
L’exercice multi-cellules permet donc de tester non seulement le fonctionnement de chaque cellule, mais également la circulation de l’information et la coordination entre les différents niveaux du dispositif.
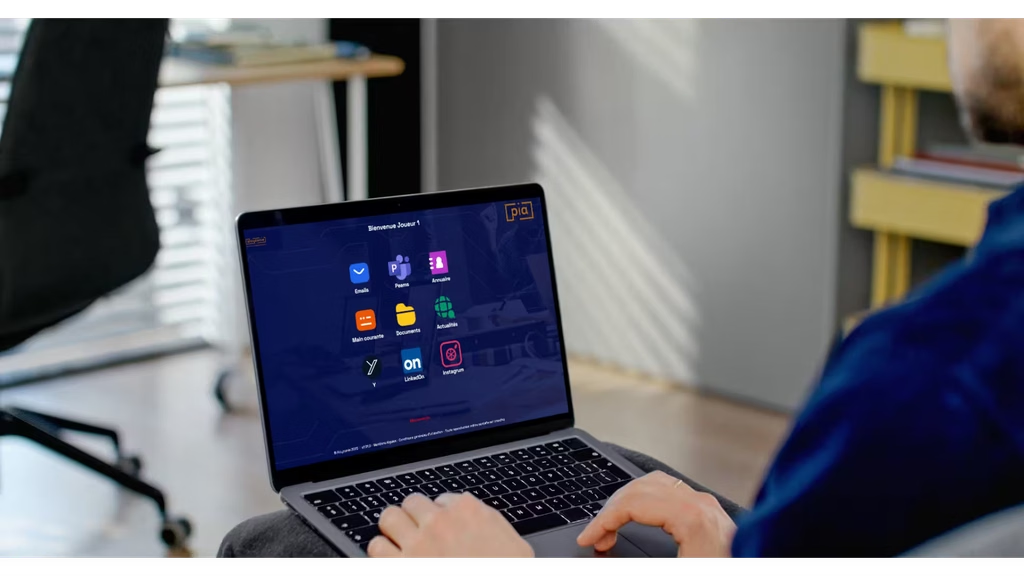
C’est précisément pour reproduire cette complexité qu’Alcyconie a développé PIA®, sa plateforme immersive dédiée aux exercices et entraînements de gestion de crise.
PIA® permet de recréer, dans un environnement fermé, l’écosystème informationnel auquel les joueurs peuvent être confrontés : messagerie, réseaux sociaux simulés, médias, annuaire, événements et stimuli scénarisés.
Plusieurs cellules peuvent ainsi évoluer simultanément dans un même scénario, chacune étant confrontée aux informations et sollicitations qui lui sont destinées. L’objectif n’est pas de complexifier artificiellement l’exercice, mais de recréer les interactions qui font la réalité d’une crise.
Comment rendre un exercice de crise cyber réellement immersif ?
L’immersion ne repose pas uniquement sur la technologie. Elle commence par un scénario crédible, adapté à l’activité de l’organisation et suffisamment documenté pour que les participants puissent y croire.
Elle repose ensuite sur la qualité des stimuli. Un journaliste appelle. Un collaborateur publie une information. Un client demande des explications. Une autorité sollicite l’organisation. Une filiale remonte un nouveau problème. Une capture d’écran apparaît sur les réseaux sociaux.
Ces événements doivent arriver au bon moment et avec suffisamment de réalisme pour pousser les joueurs à analyser, prioriser et décider, sans transformer l’exercice en accumulation artificielle d’incidents.
La plateforme PIA® permet de piloter cette pression informationnelle et de recréer un environnement réaliste tout en restant totalement maîtrisé par l’équipe d’animation. Des « complices » peuvent également intervenir pendant l’exercice pour incarner certaines parties prenantes et rendre les interactions encore plus réalistes.
Bien préparer son exercice de gestion de crise cyber
Deux étapes clés à respecter pour réussir sa préparation
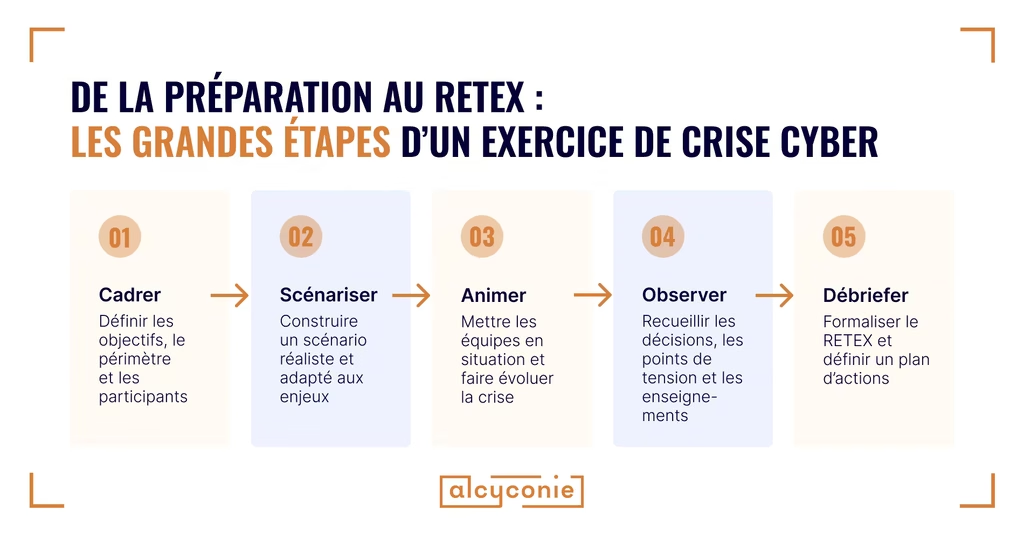
La qualité d’un exercice dépend largement du travail réalisé avant le jour J. La première étape consiste à déterminer ce que l’on souhaite réellement entraîner ou tester. Il peut s’agir de la mobilisation de la cellule, du fonctionnement d’un nouveau dispositif, de la coordination entre plusieurs équipes, de la capacité du COMEX à arbitrer ou encore de la réponse à un risque particulier.
Le périmètre et les populations participantes sont ensuite définis. Le scénario peut alors être construit. Celui-ci doit permettre d’atteindre les objectifs pédagogiques sans devenir prévisible. Un chronogramme précise l’évolution de la situation, les informations communiquées aux joueurs, les stimuli, les interactions avec les complices et les éventuelles adaptations possibles pendant l’exercice.
À retenir : un exercice n’est pas un film dont le scénario doit être joué jusqu’au bout. L’animation doit pouvoir s’adapter aux décisions prises par les joueurs.
Enfin, les modalités d’observation et les critères d’évaluation doivent être préparés en amont afin que le retour d’expérience repose sur des éléments objectifs.
Combien de temps faut-il pour préparer un exercice de gestion de crise cyber ?
La durée visible de l’exercice ne reflète pas son temps de préparation. Un exercice de deux ou trois heures peut nécessiter plusieurs semaines de conception. La préparation dépend du nombre de cellules impliquées, du niveau de personnalisation du scénario, de la complexité de l’organisation, du nombre de stimuli ou de complices mobilisés et du niveau d’immersion recherché.
Plus l’exercice doit reproduire précisément l’environnement de l’organisation, plus le travail de préparation est important. C’est notamment le cas pour les exercices multi-cellules, internationaux ou impliquant des équipes techniques et décisionnelles simultanément.
Un exercice de crise cyber, et ensuite ?
Mesurer la réussite d’un exercice de crise cyber
La réussite d’un exercice ne se mesure pas au fait que les participants aient « trouvé la bonne réponse ». Une crise comporte rarement une réponse unique. L’évaluation doit davantage porter sur la manière dont l’organisation a fonctionné.
- La situation a-t-elle été correctement qualifiée ?
- Les bonnes personnes ont-elles été mobilisées ?
- L’information a-t-elle été consolidée et partagée ?
- Les cellules disposaient-elles d’une vision commune ?
- Les décisions ont-elles été instruites puis prises au bon niveau ?
- Ont-elles été tracées ?
- Les conséquences à moyen terme ont-elles été anticipées ?
Un exercice réussi peut parfaitement révéler de nombreuses difficultés. C’est même souvent le signe qu’il a été utile.
Mieux vaut identifier une faiblesse pendant un exercice que la découvrir en pleine crise.
Comment identifier les progrès réalisés en matière de gestion de crise cyber ?
Les progrès en matière de gestion de crise d’origine cyber peuvent être évalués à travers différents indicateurs :
- résultats d’exercices de crise,
- temps de mobilisation des équipes,
- qualité de la prise de décision,
- efficacité de la communication de crise,
- maîtrise des obligations réglementaires ou encore réduction des impacts lors des incidents réels.
La maturité en gestion de crise se construit vraiment dans la durée.
Du RETEX à la feuille de route
L’exercice ne s’arrête pas lorsque le scénario prend fin. Un premier débriefing à chaud permet de recueillir le ressenti des joueurs et des observateurs. Il doit être complété par un retour d’expérience – RETEX permettant d’identifier les points forts, les difficultés rencontrées et les axes d’amélioration.
Ces constats doivent ensuite être traduits en actions concrètes : mise à jour d’une procédure, clarification d’un rôle, évolution d’un circuit d’alerte, amélioration d’un outil, formation d’une population ou organisation d’un nouvel entraînement ciblé.
Le RETEX doit ainsi alimenter une véritable boucle d’amélioration continue :
- Préparer
- Entraîner
- Observer
- Améliorer
- Entraîner à nouveau
Comment construire un programme d’entraînement à la gestion de crise cyber ?
Une stratégie d’entraînement efficace commence par une question simple : où voulons-nous progresser ?
L’organisation peut d’abord évaluer son niveau de maturité et identifier les populations, interfaces ou scénarios qui nécessitent d’être travaillés. Elle peut ensuite construire une trajectoire sur plusieurs années en variant les formats, les populations et les niveaux de difficulté.
Un COMEX n’a pas besoin d’être confronté chaque année au même ransomware. Un CERT n’a pas besoin d’être entraîné de la même manière qu’une équipe de communication. Une filiale récemment intégrée n’a pas nécessairement le même niveau de maturité que le siège.
La logique de crisis preparedness consiste précisément à construire cette progression. L’enjeu n’est plus d’« avoir fait son exercice annuel », mais de disposer d’une organisation dont la capacité à faire face à une situation critique est entretenue, mesurée et progressivement renforcée.
Pourquoi faire appel à un spécialiste pour organiser un exercice de gestion de crise cyber ?
Construire un exercice réaliste demande de maîtriser à la fois les mécaniques de crise, la conception pédagogique, l’animation et les problématiques propres au scénario retenu. Le regard externe permet également de confronter l’organisation à des situations qu’elle n’aurait pas nécessairement imaginées elle-même.
Dans le domaine cyber en particulier, l’expérience de situations réelles permet de reproduire des difficultés très concrètes : informations techniques partielles, évolution du périmètre de compromission, pression temporelle, arbitrages de continuité, sollicitations externes ou difficulté à coordonner les différentes cellules.
Le rôle de l’animateur n’est cependant pas de mettre les participants en échec. Il est de créer le niveau de pression et d’incertitude nécessaire pour les faire progresser.
Les exercices de gestion de crise cyber avec Alcyconie
Alcyconie conçoit et anime des exercices de gestion de crise cyber et hybride sur mesure, de l’entraînement ciblé d’une cellule jusqu’aux simulations complexes impliquant simultanément plusieurs cellules opérationnelles et décisionnelles.
Notre approche s’appuie sur notre expérience de la préparation des organisations mais également de l’accompagnement de crises réelles.
Cette double expérience nous permet de construire des scénarios réalistes, d’identifier les difficultés auxquelles les cellules seront réellement confrontées et d’adapter l’animation aux réactions des participants.
Cyberattaque majeure, fuite de données, incident IT, attaque informationnelle, accident industriel, indisponibilité d’un site ou autre situation critique : le scénario est toujours construit au service des objectifs d’entraînement.
Nos exercices peuvent s’appuyer sur PIA®, notre plateforme immersive dédiée à l’entraînement à la gestion de crise, afin de reproduire la pression informationnelle, les interactions et la coordination multi-cellules d’une situation réelle.