Guillaume CHÉREAU , 26/10/2026
Les deux vulnérabilités critiques de PHP corrigées le 21 octobre illustrent un risque moins spectaculaire qu’un effondrement généralisé : celui d’organisations usées par des urgences successives, dans un brouillard d’informations parfois contradictoires. La capacité à tenir dans la durée devient un enjeu de résilience.
Après la crainte de la déferlante, l’épreuve de la répétition
Le 7 avril 2026, Anthropic présentait les capacités de Claude Mythos Preview en cybersécurité : découvrir des vulnérabilités anciennes et complexes, puis construire des moyens de les exploiter. De quoi alimenter la crainte d’une « vulnapocalypse », cette déferlante de failles qui prendrait de vitesse les défenseurs. Six mois après, l’épisode PHP invite à envisager un autre scénario : une succession d’alertes critiques, suffisamment rapprochées pour épuiser les équipes sans provoquer nécessairement de catastrophe globale.[1]
Les 20 et 21 octobre, deux vulnérabilités du moteur PHP, CVE-2026-109618 et CVE-2026-109619, ont placé les organisations en état d’alerte. Notées 9,2 selon le CVSS 4.0, elles peuvent permettre une exécution de code à distance sans authentification. Les correctifs ont été publiés le 21 octobre et le CERT-FR a recommandé d’isoler les équipements affectés avant leur mise à jour. L’urgence était fondée. Des recommandations essentielles, dont la mise en œuvre suppose néanmoins, pour chaque organisation, de qualifier précisément son exposition, d’identifier les systèmes concernés, de coordonner les actions de remédiation et d’arbitrer les éventuels impacts sur la continuité des activités.[2] [3]
L’IA accélère la découverte, pas toute la réponse
Selon la PHP Foundation, les premiers signes de l’un des problèmes avaient été repérés dès 2024, à la suite d’un audit de Quarkslab. Sa correction soulevait toutefois des arbitrages complexes de compatibilité, dans un contexte de ressources limitées. Les recherches menées durant l’été 2026, notamment avec l’appui de l’IA, ont précisé les possibilités d’exploitation et accéléré la résolution.[4]
L’IA peut raccourcir le chemin entre une faiblesse logicielle et la démonstration de sa dangerosité. Elle ne rend pas instantanés les arbitrages nécessaires pour la corriger, tester la solution et la déployer dans des environnements hétérogènes. C’est dans cet écart de vitesse que se loge une partie du risque.
Décider dans le brouillard informationnel
L’épisode PHP illustre aussi la difficulté à disposer d’une information fiable en temps utile : identifiants CVE circulant avec un score erroné, publication accidentelle d’une vidéo de démonstration, divulgation coordonnée perturbée. Le 25 octobre, Unit 42[5] retirait même une précédente communication : une compromission avait été observée, mais son rattachement aux deux failles PHP ne pouvait être confirmé.[6] [7]
Pour les équipes de défense, ces distinctions sont essentielles. Entre la publication d’un code d’exploitation et la réalité d’une compromission, plusieurs éléments doivent être vérifiés : la fiabilité de l’exploit, les configurations effectivement vulnérables, l’existence de tentatives d’exploitation réussies ou encore la disponibilité de correctifs adaptés aux versions déployées. Autant d’incertitudes qu’il faut rapidement lever pour évaluer l’exposition réelle de l’organisation, prioriser les mesures de protection et éclairer les décisions de la direction.
Ce travail de qualification représente une charge considérable. Dès le 14 octobre, l’équipe sécurité de PHP indiquait avoir publié quinze CVE depuis le 1er juillet, tout en ayant dû traiter et clôturer 106 signalements invalides, redondants ou impossibles à reproduire. Un déséquilibre que l’IA contribue à accentuer : si elle permet de produire des signalements à grande échelle et des rapports à moindre coût, leur analyse, leur vérification et leur qualification continuent de mobiliser du temps et une expertise humaine significative.[8] Une urgence peut en cacher plusieurs autres.
Une vulnérabilité dans une brique aussi répandue dépasse les sites web immédiatement identifiés comme utilisant PHP. Elle impose de questionner les hébergeurs, les éditeurs et les fournisseurs d’équipements. Palo Alto Networks a ainsi publié un bulletin concernant notamment les interfaces d’administration de PAN-OS, avec des calendriers de correction propres aux différentes branches. La disponibilité du correctif PHP ne signifie donc pas que toutes les dépendances d’une organisation sont immédiatement traitées.[9]
C’est dans cette succession d’alertes et de mobilisations en urgence que s’installe progressivement la « vuln fatigue » : une forme d’usure des équipes confrontées à des sollicitations toujours plus nombreuses, sans avoir nécessairement pu achever le traitement des vulnérabilités précédentes, et encore moins prendre le temps d’en tirer les enseignements à travers un véritable retour d’expérience. Les urgences se superposent, les mêmes experts sont mobilisés, les projets de fond sont ralentis ou interrompus et les arbitrages doivent être rendus dans un contexte d’incertitude persistante. À terme, c’est la capacité même des organisations à distinguer les véritables priorités qui risque de s’éroder.
Le risque est de voir l’attention diminuer, les vérifications se raccourcir et les situations inachevées s’accumuler. Cet épisode ne suffit pas à démontrer une tendance générale ni à écarter un futur choc majeur. Il donne toutefois corps à un scénario auquel se préparer : des urgences récurrentes dont les conséquences organisationnelles se cumulent.
Organiser la durée, préserver les équipes
Toute vulnérabilité critique ne justifie pas l’activation d’une cellule de crise qu’elle soit opérationnelle ou décisionnelle. Chaque alerte doit en revanche trouver des responsabilités claires, des critères d’escalade et une méthode de suivi. Qui qualifie l’exposition ? Qui arbitre une interruption de service ? Qui suit les fournisseurs ? Qui vérifie les corrections et décide du retour au fonctionnement courant ?
Il faut aussi préserver la continuité entre les mobilisations : conserver les décisions et leurs motifs, transmettre les dossiers lors des relèves, suivre les risques résiduels et réutiliser les enseignements. Les exercices et les retours d’expérience jouent ici un rôle essentiel : ils permettent de renforcer la capacité des équipes à faire face à des crises qui s’inscrivent dans la durée, à gérer plusieurs urgences simultanément et à maintenir leur efficacité opérationnelle malgré l’accumulation des sollicitations
La multiplication des incidents impose une coordination renforcée, une circulation fluide de l’information et une traçabilité rigoureuse des décisions et des actions engagées. C’est dans cette logique que nous avons développé Crisis Cockpit chez Alcyconie : une plateforme collaborative conçue pour faciliter le pilotage des incidents et des crises, partager une vision commune de la situation et assurer la continuité des actions, même lorsque les urgences se succèdent. L’IA et l’automatisation contribuent également à alléger la charge des équipes, pour leur permettre de se concentrer sur l’essentiel : analyser, décider et agir.
À mesure que la découverte de vulnérabilités s’accélère, la résilience dépendra aussi de notre capacité à préserver l’attention, à organiser les relais et à terminer les actions engagées.
Savoir répondre à l’urgence est indispensable. Pouvoir tenir dans la répétition des urgences est décisif.
[1] Anthropic — Claude Mythos Preview’s cybersecurity capabilities, 7 avril 2026
[2] PHP — Annonces de sécurité des 20 et 21 octobre 2026
[3] CERT-FR — Alerte CERTFR-2026-ALE-014, mise à jour du 22 octobre 2026
[4] PHP Foundation — Today’s PHP Security Release, 21 octobre 2026
[5] Unit 42 est l’équipe mondiale de renseignement sur les menaces, de réponse aux incidents et de conseil en cybersécurité de Palo Alto Networks
[6] PHP Foundation — Today’s PHP Security Release, 21 octobre 2026
[7] Unit 42 — Threat Brief PHP, mise à jour du 25 octobre 2026
[8] PHP Foundation — How the PHP Security Team Handles Your Reports, 14 octobre 2026
[9] Palo Alto Networks — Bulletin CVE-2026-109618, mise à jour du 26 octobre 2026
Lire l'article
[PODCAST] Guillaume Chéreau revient sur les débuts de la gestion de crise cyber en France
27 octobre 2026Lire l'article
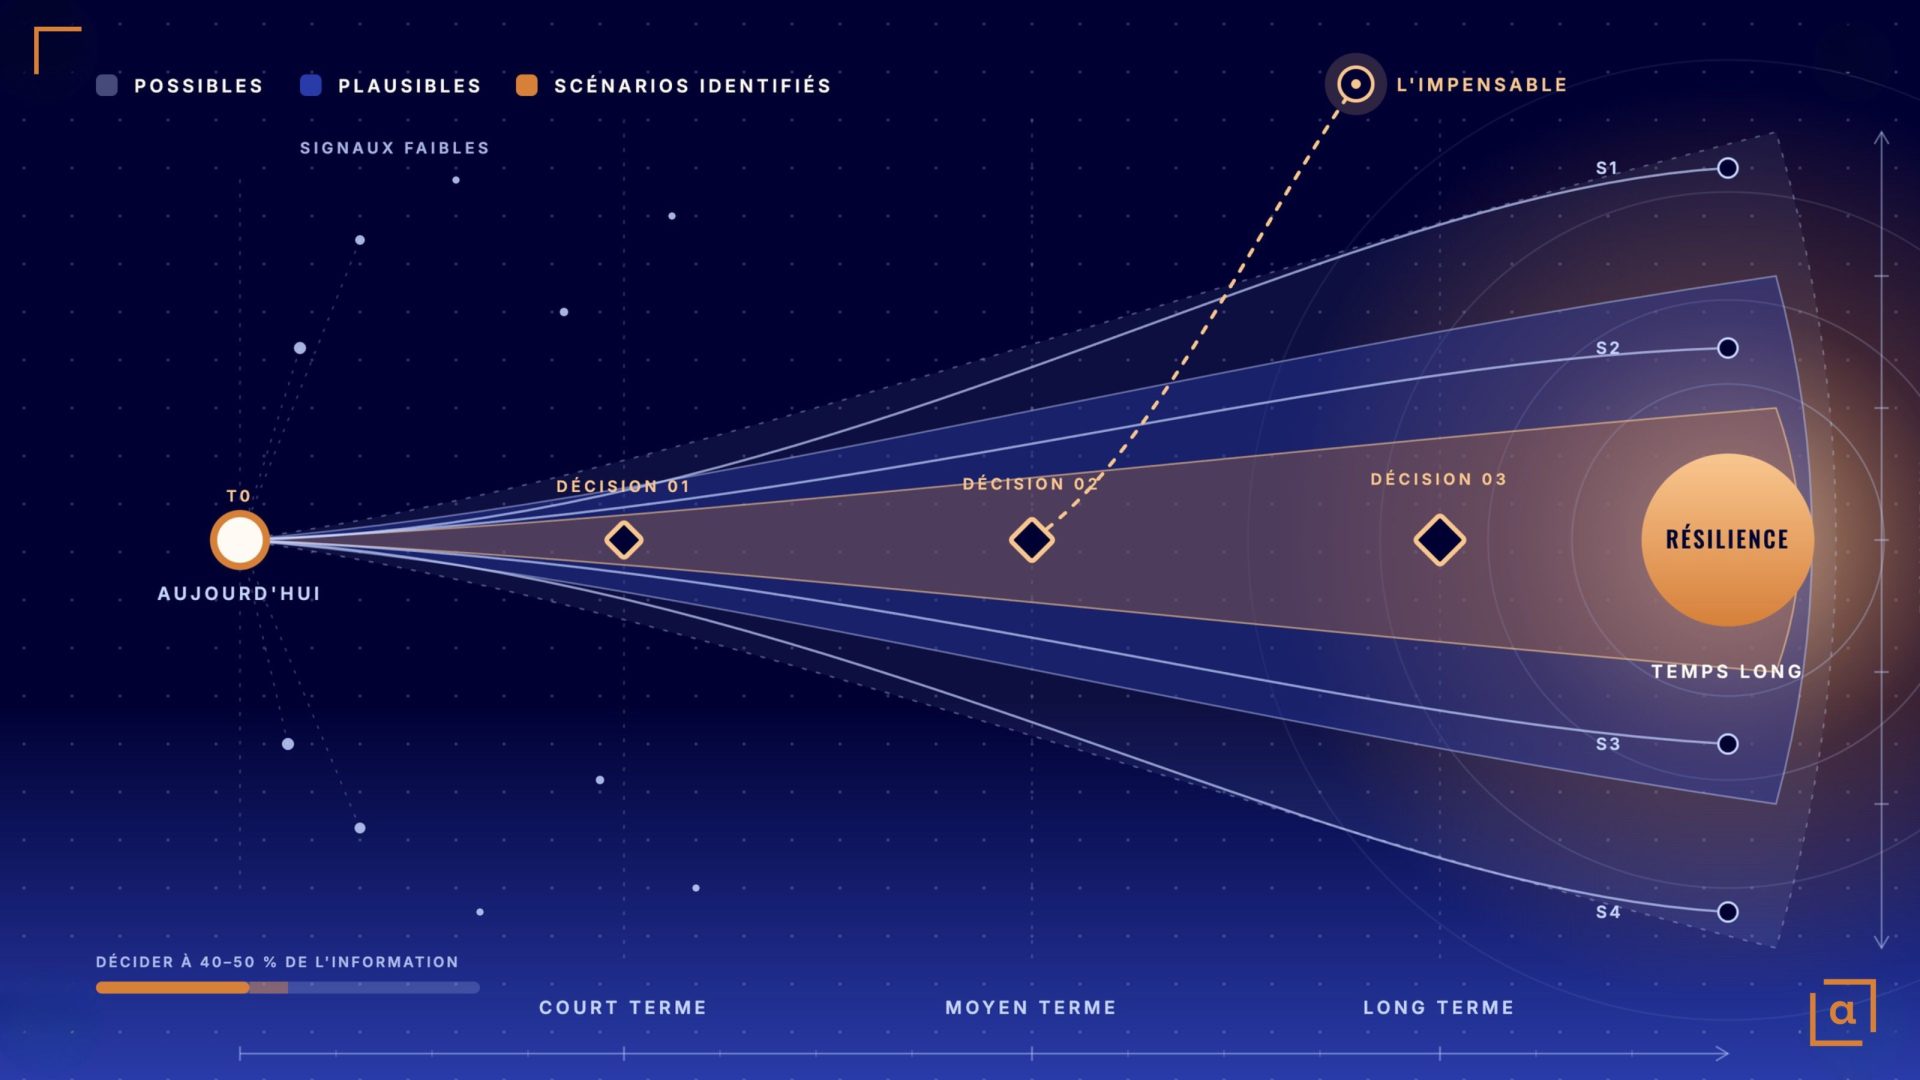
Prospective et résilience : pourquoi nous devons réapprendre à penser l’impensable
23 octobre 2026Lire l'article