Suspendre une activité stratégique, communiquer sans disposer de toutes les informations, arbitrer entre des impératifs opérationnels, financiers, juridiques ou réputationnels… En situation de crise cyber, les dirigeants doivent prendre des décisions complexes et urgentes, dont les conséquences peuvent engager durablement leur organisation. Un exercice de crise cyber pour un COMEX ou un CODIR permet de confronter les instances dirigeantes à ces situations et d’éprouver leur capacité à décider collectivement.
Si les entreprises ont progressivement renforcé leurs capacités de détection et de réponse aux incidents cyber, la préparation des instances dirigeantes reste un enjeu majeur. Une crise cyber ne se résume pas à un problème technique. Elle devient une crise d’entreprise lorsqu’elle menace la continuité des activités, fragilise la confiance des parties prenantes ou impose des arbitrages stratégiques.
L’objectif d’un exercice de crise cyber pour un COMEX ou un CODIR est de confronter les dirigeants à ces situations et d’identifier, avant qu’une crise réelle ne survienne, les fragilités de leur organisation.
Pourquoi entraîner spécifiquement le COMEX ou le CODIR à la gestion de crise cyber ?
En situation de crise cyber, le COMEX n’a pas vocation à piloter la résolution technique de l’incident. Son rôle est de prendre les décisions qui engagent l’entreprise. Un exercice de gestion de crise cyber aide les dirigeants à travailler cette posture et à éprouver les mécanismes collectifs qui soutiennent leur prise de décision.
📎 Intéressé·e par le sujet ? Découvrez tout ce qu’il faut savoir sur les exercices de gestion de crise cyber et hybride
Distinguer le pilotage stratégique de la réponse technique
Face à une cyberattaque majeure, les équipes techniques conduisent les investigations, évaluent les impacts et organisent la remédiation. Les instances dirigeantes doivent, quant à elles, apprécier les conséquences de l’incident sur l’ensemble de l’organisation, définir les priorités, arbitrer entre des intérêts parfois contradictoires et assumer les décisions qui en découlent.
Cette responsabilité s’exerce dans un environnement inconfortable : les informations sont fragmentaires, les hypothèses évoluent, les experts ne disposent pas toujours de réponses définitives et les décisions ne peuvent pas systématiquement attendre.
L’un des principaux défis pour un COMEX consiste précisément à accepter de décider sans tout savoir. Un exercice de crise cyber pour dirigeants permet de travailler cette capacité à arbitrer dans l’incertitude, sans se substituer aux équipes chargées de la réponse opérationnelle.
Éprouver le fonctionnement collectif de la cellule de crise
L’exercice permet aussi d’éprouver les mécanismes qui rendent la décision collective possible : la répartition des responsabilités, l’articulation entre cellules opérationnelle et décisionnelle, la circulation de l’information, la formalisation des arbitrages et le suivi de leur exécution.
Réunir les bonnes personnes autour d’une table ne suffit pas à constituer une cellule de crise efficace. Encore faut-il que chacun sache ce qui relève de sa responsabilité, à quel moment intervenir et comment contribuer à une décision collective.
La gestion de crise cyber au niveau du COMEX repose donc autant sur les arbitrages stratégiques que sur le fonctionnement de la cellule de crise décisionnelle.
Quelles décisions stratégiques tester lors d’un exercice de crise cyber COMEX/CODIR ?
Un exercice destiné aux dirigeants ne doit pas être une succession d’injects techniques auxquels le COMEX serait invité à réagir. Il doit avant tout mettre à l’épreuve sa capacité à arbitrer, à prioriser et à décider.
1. Arbitrer entre continuité d’activité et maîtrise du risque
Une cyberattaque affecte plusieurs systèmes critiques. Les équipes techniques recommandent leur isolement immédiat pour contenir la propagation. Mais cette décision entraînerait l’interruption d’une activité majeure, avec des conséquences financières et contractuelles importantes.
- Faut-il privilégier la continuité des opérations, au risque d’aggraver l’incident, ou accepter une interruption dont les conséquences économiques pourraient être considérables ?
Cet arbitrage illustre la nature transverse d’une crise cyber. Il ne peut pas être tranché sur la seule base d’une appréciation technique. L’exercice permet de vérifier si les dirigeants disposent des informations nécessaires pour décider, si les conséquences métiers sont correctement évaluées et si les responsabilités décisionnelles sont clairement établies.
2. Décider de communiquer dans l’incertitude
Des informations relatives à une cyberattaque commencent à circuler. Des journalistes sollicitent l’entreprise, des collaborateurs s’interrogent et certains clients demandent des explications. Pourtant, les investigations sont toujours en cours et le périmètre exact de la compromission demeure inconnu.
Faut-il prendre la parole immédiatement ou attendre des éléments consolidés ? Que peut-on affirmer sans risquer de se contredire quelques heures plus tard ?
En crise cyber, le silence est rarement neutre. Mais une communication prématurée ou insuffisamment maîtrisée peut également fragiliser durablement la confiance. Une simulation de crise cyber permet de confronter les dirigeants à ces dilemmes, d’éprouver l’articulation avec les fonctions communication et juridique et de travailler leur capacité à assumer une parole claire, responsable et adaptée au niveau d’incertitude.

3. Prioriser les activités et allouer des ressources limitées
Lorsque plusieurs activités sont simultanément affectées, tout ne peut pas nécessairement être rétabli en même temps.
Faut-il privilégier l’activité générant le plus de chiffre d’affaires ? Celle qui sert les clients les plus sensibles ? Celle dont l’interruption présente les conséquences réglementaires les plus importantes ?
Ces décisions peuvent révéler un décalage entre les priorités théoriques définies dans les dispositifs de continuité d’activité et la réalité des arbitrages stratégiques. L’exercice permet de confronter les dirigeants à leurs propres priorités et de vérifier que celles-ci sont comprises, partagées et traduisibles en décisions opérationnelles.
📎 Découvrir le cas client : Industrie de la Défense : orchestrer réponse technique et décision stratégique en contexte de crise cyber majeure.
4. Gérer les interdépendances et les parties prenantes
Une crise cyber dépasse rarement les seules frontières de l’organisation. Filiales, fournisseurs critiques, partenaires, autorités, assureurs et clients stratégiques sont autant d’acteurs dont les attentes, les contraintes et les décisions peuvent influencer le déroulement de la crise.
Imaginons qu’une filiale souhaite redémarrer ses opérations alors que le groupe considère le risque de propagation encore trop élevé. Qui décide ? Sur quels critères ? Et comment gérer les conséquences locales d’un arbitrage pris au niveau central ?
Ces situations permettent d’éprouver la gouvernance de crise cyber, particulièrement dans les organisations complexes ou internationales, et de clarifier l’articulation entre les différents niveaux de décision.
5. Prendre des décisions engageantes dans la durée
Certaines décisions prises dans les premières heures peuvent avoir des conséquences pendant plusieurs semaines, voire plusieurs mois.
Faut-il engager des dépenses exceptionnelles pour accélérer la reconstruction ? Faire appel à des prestataires supplémentaires ? Suspendre temporairement un service ? Informer certaines parties prenantes avant même de disposer d’une vision exhaustive de la situation ?
L’objectif n’est pas de rechercher une réponse universellement correcte. Il est de vérifier que les dirigeants savent identifier les options, en apprécier les conséquences, solliciter les expertises pertinentes et assumer collectivement leurs arbitrages.
Comment concevoir un exercice de crise cyber adapté à un COMEX ou un CODIR ?
Un exercice de crise cyber destiné à un COMEX ne se conçoit pas comme un exercice opérationnel auquel on aurait simplement convié les dirigeants. Les objectifs, le rythme, les informations transmises et les situations proposées doivent être adaptés au niveau de responsabilité des participants.
Une cellule opérationnelle doit démontrer sa capacité à qualifier un incident, à coordonner les actions et à piloter la réponse.
Une cellule de crise décisionnelle doit, elle, être confrontée à des choix qui relèvent véritablement de son autorité.
Partir des enjeux de l’organisation
La première exigence consiste à partir des enjeux de l’organisation plutôt que d’un scénario technique générique. Le modèle économique, les activités critiques, les dépendances numériques, l’organisation du groupe, l’exposition médiatique, l’environnement réglementaire et la maturité des dispositifs de crise sont autant de paramètres qui doivent guider la conception de l’exercice.
Construire une dynamique crédible
Les événements ne doivent pas s’enchaîner artificiellement dans le seul but de maintenir les participants sous pression. Ils doivent progressivement complexifier leur compréhension de la situation et les décisions qu’ils ont à prendre.
Prévoir de véritables espaces d’arbitrage
Un bon exercice doit laisser aux dirigeants le temps et les éléments nécessaires pour analyser les options et prendre position. Multiplier les sollicitations ne suffit pas à créer un entraînement utile.
L’intensité d’un exercice ne se mesure pas au nombre d’événements injectés, mais à la pertinence des décisions qu’il oblige à prendre.
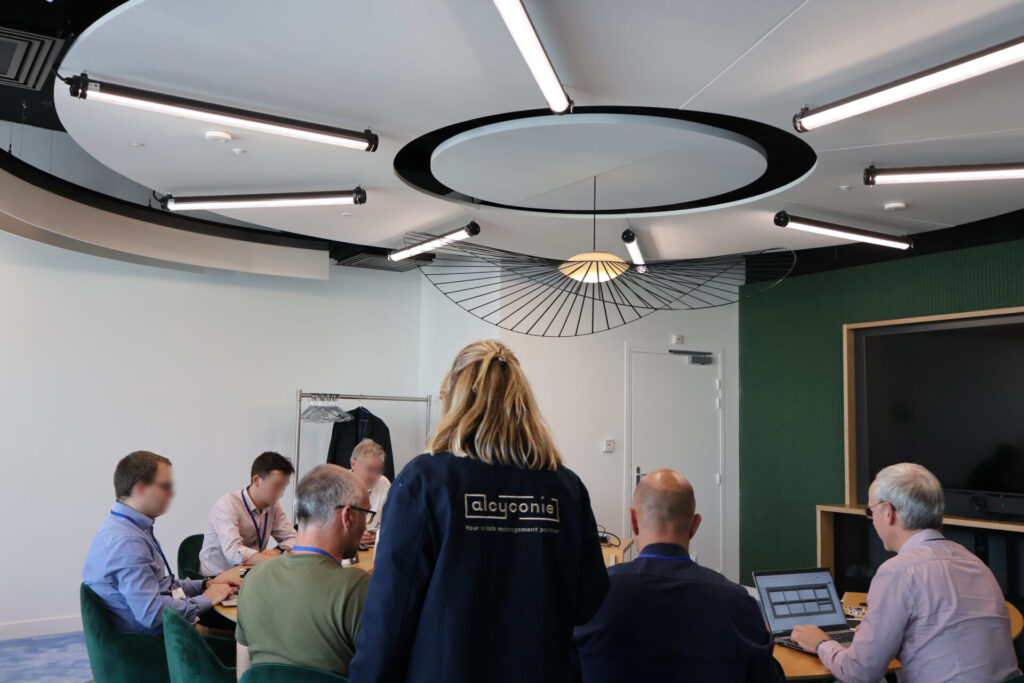
Chez Alcyconie, plus de 100 cellules de crise sont entraînées chaque année, dont environ 60 % de COMEX et de CODIR.
Cette expérience conduit à accorder une attention particulière à la construction des dilemmes décisionnels, à la crédibilité des interactions et à la capacité du scénario à révéler les mécanismes réels de gouvernance.
Un exercice réussi n’est pas nécessairement celui au cours duquel les participants ont parfaitement réagi. C’est celui qui fait émerger des enseignements utiles, parfois inconfortables, mais suffisamment concrets pour renforcer durablement la préparation de l’organisation.
Quels enseignements tirer d’un exercice de crise cyber pour les dirigeants ?
Au fil des exercices, certaines difficultés reviennent régulièrement. Elles ne traduisent pas nécessairement un manque de compétence des dirigeants, mais révèlent souvent des fragilités dans la manière dont l’organisation appréhende et pilote collectivement une crise.
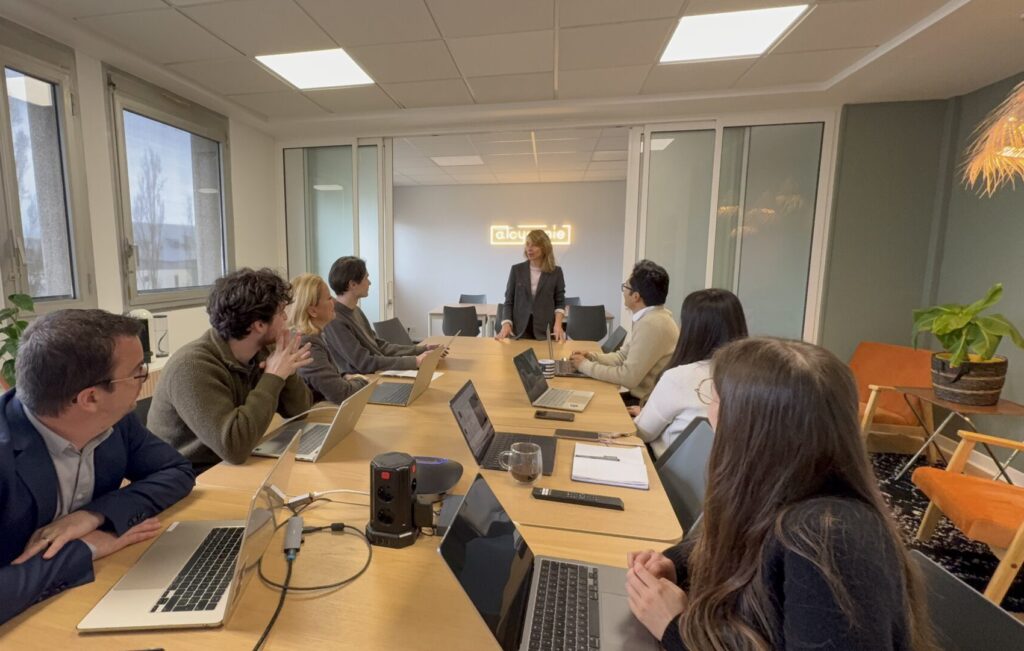
Repérer la tentation de descendre dans l’opérationnel
Face à une situation incertaine, les dirigeants peuvent être tentés de multiplier les questions techniques, de suivre les investigations dans leurs moindres détails ou de reprendre directement la main sur certaines actions. Ils risquent alors de perdre de vue leur rôle premier : fixer un cap et arbitrer.
Formaliser les décisions
Une discussion peut aboutir à un consensus apparent sans qu’une décision explicite ait été prise, qu’un responsable ait été désigné ou qu’une échéance ait été fixée. Or, en crise, une décision non formalisée risque de ne jamais être exécutée.
Ajuster la circulation de l’information
Trop d’informations noient les décideurs dans les détails ; trop peu les empêchent d’apprécier correctement la situation. Trouver le juste niveau de synthèse, distinguer les faits des hypothèses et faire remonter les sujets nécessitant un arbitrage sont des compétences collectives qui se travaillent.
Clarifier les zones grises de gouvernance
Les exercices mettent régulièrement en évidence des questions de gouvernance : qui peut décider d’interrompre une activité ? Jusqu’où s’étend l’autonomie d’une filiale ? À quel moment mobiliser le COMEX ? Quelles décisions doivent être remontées au conseil d’administration ?
Ces questions gagnent à être traitées dans le cadre d’un entraînement à la gestion de crise cyber plutôt que découvertes au cœur d’une crise réelle.
Transformer les observations en améliorations concrètes
L’intérêt d’un exercice ne s’arrête pas à la restitution des observations. Il doit permettre d’engager des actions ciblées : clarifier les délégations de pouvoir, faire évoluer les circuits d’escalade, améliorer les supports de situation, formaliser les modalités d’arbitrage ou renforcer l’articulation entre les différents niveaux de cellule de crise.
Ces enseignements doivent ensuite être intégrés aux dispositifs de gestion de crise et mis à l’épreuve lors des entraînements suivants.
La préparation à la crise ne se construit pas en un exercice. Elle repose sur une démarche progressive, exigeante et régulière, qui permet aux organisations de développer leurs réflexes collectifs et leur maturité décisionnelle.
Conclusion : entraîner les dirigeants à décider pendant une crise cyber, pas seulement à réagir
Une crise cyber majeure confronte les organisations à bien davantage qu’un incident informatique. Elle interroge leur gouvernance, leur capacité à préserver leurs activités essentielles, à maintenir la confiance et à prendre des décisions difficiles dans un environnement incertain.
C’est pourquoi l’entraînement des COMEX et des CODIR ne peut se limiter à la connaissance des procédures ou à la validation d’un dispositif théorique. Il doit permettre aux dirigeants de se confronter à l’incertitude, d’éprouver leurs mécanismes de décision et d’apprendre à arbitrer collectivement avant d’avoir à le faire sous la pression d’une crise réelle.
L’enjeu n’est pas de préparer les dirigeants à un scénario particulier. Il est de leur donner les moyens de faire face à ceux qu’ils n’ont pas encore imaginés.
Lire l'article
Six mois après Mythos : derrière la « vulnapocalypse » annoncée, la réalité de la « vuln fatigue »
28 octobre 2026Lire l'article
Prospective et résilience : pourquoi nous devons réapprendre à penser l’impensable
23 octobre 2026Lire l'article